Truffa con false mail per sostituire Tessera Sanitaria, l’alert del ministero della Salute
EconomiaIntroduzione
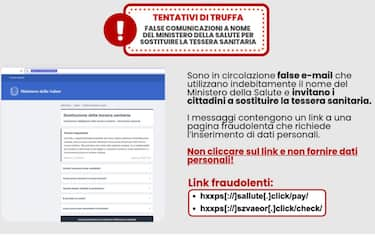
Il dicastero informa del nuovo tentativo di truffa per rubare i dati dei cittadini, con rimandi a finti rimborsi e bonus. Sono infatti in circolazione e-mail che utilizzano indebitamente il nome del ministero della Salute e invitano a sostituire la Tessera Sanitaria. Ma si tratta, si avverte, di un "tentativo di phishing per sottrarre dati personali".


Quello che devi sapere
Come funziona la truffa
Le e-mail fraudolente invitano l’utente a cliccare su un link per procedere al rinnovo della Tessera Sanitaria. Il link rimanda a un sito web falso, graficamente simile alle piattaforme istituzionali, all’interno del quale viene richiesto di compilare un modulo con numerosi dati personali e sensibili. I dati raccolti possono essere utilizzati per scopi illeciti, come la rivendita delle informazioni, la clonazione di documenti o altre attività fraudolente.
Per approfondire: Truffa della Tessera sanitaria, come funziona e come difendersi dal phishing
Come riconoscere ed evitare la truffa
Il ministero della Salute non invia e-mail per richiedere l’inserimento di dati personali tramite moduli online non istituzionali. E ricorda che eventuali richieste vanno effettuate esclusivamente tramite i canali ufficiali. La nuova Tessera Sanitaria "alla scadenza di quella scaduta, viene inviata automaticamente”.
Vedi anche: Truffe informatiche, dal phishing allo smishing: le più diffuse di recente in Italia
Cosa fare
Il ministero invita a seguire questi semplici passi: non cliccare sui link contenuti nelle e-mail sospette; non fornire dati personali o sensibili e cancellare immediatamente il messaggio. Per aggiornamenti e informazioni ufficiali si invita a fare riferimento esclusivamente ai siti istituzionali del ministero della Salute e delle altre amministrazioni competenti.
Leggi anche: WhatsApp, nuova ondata di attacchi 'zero-click': i consigli della Polizia per difendersi
Il precedente
Lo scorso aprile il ministero della Salute segnalava in simile tentativo di truffa, con false mail in cui l'utente era invitato a cliccare su un link per l'aggiornamento dei propri dati nel Fascicolo sanitario elettronico. Si arrivava così a un sito web falso all'interno del quale veniva richiesto di compilare un modulo con numerosi dati personali e sensibili, inclusi i dati bancari.
Le truffe si moltiplicano
Oramai i tentativi per cercare di sottrarre dati informatici e bancari sono in continuo aumento, con trucchi diversi, come si evince dalla pagina dedicata dall’Agenzia delle Entrate al phishing. Si va dai falsi rimborsi Irpef ai bonus vacanze fittizi.
Come riconoscere la truffa
L’Agenzia delle Entrate spiega che per difendersi da questo tipo di attacchi occorre tenere sempre presente che lo strumento più efficace è l’uso consapevole degli strumenti informatici. Per ridurre al minimo i rischi di incappare in una di queste trappole è fondamentale adottare una serie di accorgimenti nell’uso della posta e di internet.
Come si capisce se una mail è sospetta?
Il primo passo è chiedersi se il messaggio proviene da un mittente noto, poi verificando se è scritto in italiano corretto. Ancora: è rivolto personalmente a chi lo riceve? È ben “costruito”, cioè i caratteri usati sono coerenti o sembra un copia e incolla raffazzonato? Il discorso “fila” liscio e ha senso compiuto? Anche una sola di queste mancanze è sufficiente a considerare prudentemente il messaggio come pericoloso.
I collegamenti
Se ci sono collegamenti nel messaggio, la prima verifica da fare è se, al passaggio del mouse, il link corrisponde al testo. È sempre opportuno diffidare dei link accorciati (ad esempio quelli di tipo bit.ly) che non consentono di sapere a priori qual è l’indirizzo di destinazione. Se ci sono allegati, bisogna sempre controllare che abbiano una sola estensione (ad esempio .docx e non .docx.exe). In caso di dubbi sulla provenienza reale di un documento ricevuto per mail, piuttosto che aprirlo è preferibile contattare il mittente per altra via (un numero di telefono o un indirizzo email ufficiale) e chiedere conferma. L’Agenzia delle Entrate non invia mai per posta elettronica comunicazioni contenenti dati personali dei contribuenti. La linea di difesa più efficace, in definitiva, contro gli attacchi informatici di questo tipo è la presenza di spirito, coadiuvata dal buon senso e da un pizzico di attenzione.
Il rischio smishing
Attenzione perché alcune truffe viaggiano attraverso gli sms, in questo caso si definiscono “smishing”. Il meccanismo è uguale è quello delle mail, con mittenti istituzionali fake che ingannano gli utenti cercando di mandarli su collegamenti a siti web in cui vengono carpiti dati personali, credenziali di accesso e informazioni finanziarie.
Vedi anche: Agenzia delle Entrate, nuova truffa con falsa mail su rimborso fiscale disponibile