Dopo i sabotaggi ai congelatori di diverse catene di Supermercati europee, abbiamo parlato con Walter Narisoni, Director Sales Engineering, South Emea, dell’azienda di cybersecurity SOPHOS delle vulnerabilità di strumenti che consideravamo "innocui" e di come metterli, e metterci, al sicuro all'interno delle nostre case


Una società che si pensa e si immagina ipertecnologica e connessa, ma che si scopre all'improvviso vulnerabile. Dopo gli attacchi hacker delle scorse settimane ai congelatori di diversi supermercati europei, la minaccia dei cybercriminali potrebbe entrare direttamente nelle nostre case. Ne abbiamo parlato con Walter Narisoni, Director Sales Engineering, South Emea, dell’azienda di cybersecurity SOPHOS che ci ha spiegato quali sono le vulnerabilità di strumenti che consideravamo innocui e come metterli, e metterci, al sicuro.
Come è stato possibile intervenire da remoto sui sistemi di refrigerazione dei supermercati europei? Qual è stata la vulnerabilità sfruttata?
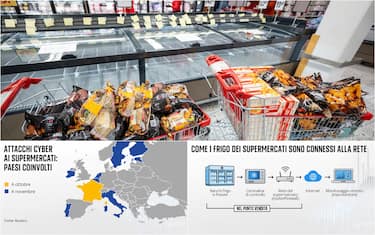
Questi attacchi sono stati possibili perché alcuni sistemi di controllo della refrigerazione erano accessibili direttamente da Internet senza adeguate misure di protezione. Per dare un’idea dell’ordine di grandezza di questa problematica, sebbene sia importante precisare che un sistema esposto non è necessariamente un sistema compromesso, va considerato che i ricercatori Sophos avevano individuato circa 2.700 sistemi Danfoss StoreView esposti su Internet a livello mondiale, di cui circa 1.500 in Francia.
Nel caso specifico, gli attaccanti hanno sfruttato interfacce di gestione esposte online e password predefinite che non erano state modificate. Il problema non riguarda quindi necessariamente una vulnerabilità particolarmente sofisticata, ma una combinazione di errori nella configurazione e nella gestione della sicurezza. Dispositivi progettati per controllare processi fisici, come la temperatura dei frigoriferi industriali, erano raggiungibili dall'esterno e potevano essere manipolati da persone non autorizzate. Una volta ottenuto l'accesso, gli hacker potevano modificare da remoto i parametri di funzionamento, compromettendo la conservazione dei prodotti. Questo è un esempio molto concreto di come un attacco informatico possa avere conseguenze nel mondo fisico, andando ben oltre il furto di dati o il blocco di un computer.
Oggi qualsiasi dispositivo connesso a Internet può potenzialmente diventare un bersaglio di un attacco informatico?
Potenzialmente sì. Qualsiasi dispositivo connesso a Internet può rappresentare un punto di ingresso per un attaccante, soprattutto se non viene aggiornato regolarmente o se non dispone di adeguati sistemi di protezione. È un problema che conosciamo da tempo nel mondo aziendale: le imprese utilizzano moltissimi dispositivi connessi, dai sensori industriali ai sistemi di climatizzazione, e non tutti sono stati progettati pensando alla cybersecurity. Per questo, nelle aziende si adottano misure come la segmentazione delle reti, che permette di separare i dispositivi più vulnerabili dai sistemi critici. Lo stesso principio vale per le nostre abitazioni: più dispositivi colleghiamo alla rete, più aumentano i potenziali punti di accesso. Questo non significa che ogni oggetto connesso sia pericoloso, ma che la sicurezza deve essere considerata fin dal momento dell'installazione e mantenuta nel tempo.
Il frigorifero intelligente che abbiamo in cucina, collegato al Wi-Fi e gestibile attraverso un'app, può essere hackerato? Quali conseguenze potrebbe avere?
Sì, anche un frigorifero intelligente può essere hackerato, come qualsiasi altro dispositivo connesso. Se un malintenzionato riuscisse a comprometterne il sistema di controllo, potrebbe potenzialmente modificarne alcune impostazioni, nei limiti delle funzionalità che il dispositivo consente di gestire da remoto. Per esempio, potrebbe alterare la temperatura di conservazione degli alimenti, con il rischio di comprometterne la qualità e la sicurezza. Ma c'è anche un altro aspetto da considerare. Un elettrodomestico vulnerabile potrebbe essere utilizzato come punto di partenza per tentare di raggiungere altri dispositivi collegati alla stessa rete domestica. Il problema, quindi, non è soltanto ciò che un hacker potrebbe fare al frigorifero, ma anche il fatto che un oggetto apparentemente innocuo possa diventare un punto debole della sicurezza della nostra casa. Naturalmente, la possibilità concreta di realizzare questi attacchi dipende dalle caratteristiche del dispositivo e dalle protezioni presenti.
Telecamere, termostati, videocitofoni, serrature elettroniche e assistenti vocali: quanto sono realmente sicuri gli oggetti della nostra casa intelligente?
Non esiste una risposta valida per tutti i dispositivi. Il livello di sicurezza dipende molto da come sono stati progettati, dalle protezioni integrate dal produttore e, soprattutto, da come vengono gestiti nel corso del tempo. Un dispositivo può essere sicuro quando viene acquistato, ma diventare vulnerabile dopo qualche anno se emergono nuove falle di sicurezza e il produttore non rilascia aggiornamenti per correggerle. È particolarmente importante prestare attenzione agli oggetti che hanno accesso a informazioni personali o che controllano funzioni fisiche della nostra abitazione, come telecamere e serrature intelligenti. Il punto fondamentale è che la sicurezza informatica non è una caratteristica che si acquisisce una volta per tutte. È una condizione che deve essere mantenuta nel tempo. Per questo, quando acquistiamo un dispositivo connesso, dovremmo verificare non soltanto cosa è in grado di fare, ma anche quali garanzie di sicurezza offre il produttore e per quanto tempo continuerà a supportarlo.
Qual è il rischio più sottovalutato? Un hacker potrebbe raccogliere informazioni sulle nostre abitudini oppure prendere il controllo dei dispositivi domestici?
Entrambe le possibilità esistono, ma il rischio più sottovalutato è probabilmente quello di considerare questi dispositivi come semplici elettrodomestici, dimenticando che sono a tutti gli effetti piccoli computer connessi a una rete. Una telecamera compromessa potrebbe consentire a un malintenzionato di osservare ciò che accade in casa. Un dispositivo che registra informazioni sulle nostre attività potrebbe rivelare alcune abitudini quotidiane. E, nei casi in cui l'attaccante riesca ad accedere alle funzioni di controllo, potrebbe anche modificare il comportamento di determinati apparecchi. Non dobbiamo però immaginare che ogni attacco porti necessariamente a queste conseguenze. Molto dipende dal tipo di dispositivo, dalle sue funzionalità e dal livello di accesso ottenuto dall'attaccante. Il rischio più importante da comprendere è che, quando un dispositivo informatico controlla qualcosa nel mondo fisico, una vulnerabilità digitale può avere conseguenze concrete sulla nostra vita quotidiana.
Quanto pesa la responsabilità dei produttori? Dovrebbero essere obbligati a garantire aggiornamenti e protezione per tutta la vita del prodotto?
La responsabilità dei produttori è fondamentale. Oggi acquistiamo un elettrodomestico valutandone il prezzo, le prestazioni, il design e i consumi energetici, ma raramente ci chiediamo quanto sia sicuro dal punto di vista informatico. Eppure, se un dispositivo è connesso a Internet, la cybersecurity dovrebbe essere considerata una caratteristica essenziale del prodotto. A mio avviso, i produttori dovrebbero garantire aggiornamenti di sicurezza per un periodo chiaramente definito e adeguato alla vita utile del dispositivo, oltre a rendere facilmente disponibili le informazioni sulle vulnerabilità e sulle modalità per correggerle. Sarebbe inoltre importante introdurre o rafforzare sistemi di certificazione specifici per la cybersecurity dei prodotti connessi, in modo che i consumatori possano riconoscere più facilmente quelli che rispettano determinati requisiti di sicurezza. Non possiamo pretendere che ogni cittadino diventi un esperto di informatica per utilizzare un frigorifero, una telecamera o un termostato. La sicurezza deve essere integrata nel prodotto fin dalla progettazione e mantenuta nel tempo.
Quanto può incidere l'intelligenza artificiale? Può facilitare l'individuazione delle vulnerabilità e moltiplicare gli attacchi?
L'intelligenza artificiale sta cambiando significativamente questo scenario, perché permette di automatizzare attività che fino a poco tempo fa richiedevano competenze tecniche molto elevate. Per esempio, può aiutare a esaminare grandi quantità di codice e a individuare possibili vulnerabilità nei dispositivi e nei software. Può inoltre facilitare la creazione di strumenti e procedure per sfruttare queste debolezze. Questo significa che anche persone con competenze informatiche relativamente limitate possono avere accesso a capacità che in passato erano riservate a specialisti. Il rischio è quindi un aumento della velocità e della quantità dei tentativi di attacco, anche nei confronti dei dispositivi connessi. Dobbiamo però ricordare che l'intelligenza artificiale è uno strumento che può essere utilizzato anche per difendersi, identificando vulnerabilità e comportamenti sospetti più rapidamente. La sfida sarà utilizzare queste tecnologie per rafforzare la sicurezza, tenendo conto del fatto che anche gli attaccanti possono sfruttarle.
Cosa possiamo fare concretamente per proteggere la nostra casa connessa? Quali precauzioni dovremmo adottare?
Ci sono alcune precauzioni relativamente semplici che possono ridurre sensibilmente i rischi. La prima è evitare di rendere i nostri dispositivi direttamente accessibili da Internet quando non è necessario. Un frigorifero o una lavatrice intelligente, per esempio, non dovrebbero avere interfacce di gestione esposte pubblicamente sulla rete. La seconda è cambiare sempre le password predefinite, scegliendo credenziali robuste e diverse per ogni dispositivo o servizio. Quando disponibile, è importante attivare anche l'autenticazione a più fattori, che aggiunge un ulteriore livello di protezione.Un'altra misura fondamentale è mantenere aggiornati i dispositivi, possibilmente attivando gli aggiornamenti automatici di sicurezza. È inoltre consigliabile separare, quando possibile, gli oggetti intelligenti dagli altri dispositivi domestici, utilizzando una rete Wi-Fi dedicata, purché effettivamente isolata dalla rete principale. In questo modo, se un elettrodomestico venisse compromesso, sarebbe più difficile utilizzarlo per raggiungere computer o altri sistemi. Per i collegamenti remoti che richiedono accesso diretto alla rete di casa, una VPN correttamente configurata può rappresentare una soluzione più sicura rispetto all'esposizione pubblica delle interfacce di gestione. Infine, è importante scegliere produttori affidabili, verificare che garantiscano aggiornamenti di sicurezza e disattivare le funzionalità di connessione che non utilizziamo. Il principio da ricordare è semplice: non dobbiamo rinunciare ai vantaggi della casa intelligente, ma dobbiamo imparare a considerare la sicurezza informatica parte integrante del suo funzionamento.